Controle de acesso baseado em função (RBAC) no Cal.com
Quando se trata de software de agendamento, garantir que as pessoas certas tenham o acesso certo é crucial. Você não iria querer que seu estagiário apagasse por engano um evento para toda a empresa, certo? É aí que entra o **Controle de Acesso Baseado em Função (RBAC)** – um termo sofisticado que, na verdade, é bem simples e crucial para o seu sucesso com agendamento. Neste artigo, vamos explicar o que é RBAC, por que ele é tão importante para plataformas de agendamento e como o sistema flexível de permissões do Cal.com ajuda equipes de todos os tamanhos a gerenciar funções com confiança.
Oct 24, 2025
On this page
- O que é controle de acesso baseado em função (RBAC)?
- Por que o RBAC é importante em apps de agendamento?
- Como o Cal.com implementa RBAC em agendamento
- Componentes principais do RBAC no Cal.com:
- Como configurar RBAC no Cal.com
- Como adicionar funções aos membros da sua equipe no Cal.com
- Desafios comuns que o RBAC resolve
- Casos de uso reais de RBAC no Cal.com
- 1. Organizações de saúde
- 2. Serviços profissionais (jurídico, financeiro, consultoria)
- 3. Órgãos governamentais
- 4. Empresas e grandes organizações
- 5. Setores regulados (finanças, seguros etc.)
- Conclusão: agendamento seguro e escalável com RBAC no Cal.com
O que é controle de acesso baseado em função (RBAC)?
RBAC é um sistema que atribui permissões aos usuários com base em suas funções, e não individualmente. Por exemplo, um “admin” pode criar e gerenciar eventos, enquanto um “member” talvez só veja a própria agenda. Isso torna o controle de acesso previsível e escalável.
Ao contrário do acesso discricionário (em que as permissões são definidas manualmente para cada usuário), o RBAC padroniza como o acesso é concedido, ajudando as organizações a manter consistência e segurança. É uma forma simples, mas poderosa, de garantir que as pessoas certas tenham o acesso certo.
É como dar a cada pessoa uma chave para a porta de que precisa, mas manter o cofre trancado, a menos que ela realmente deva entrar lá.
Por que o RBAC é importante em apps de agendamento?
Agora, você pode estar pensando: “Certo, isso até parece bom, mas por que eu preciso de RBAC para agendamento?” O software de agendamento costuma envolver informações sensíveis. Você tem links de reunião, informações de clientes, calendários privados e fluxos de trabalho internos que precisam de proteção. Sem RBAC, alguém poderia mexer sem querer em configurações importantes (como horários de reserva), e ninguém quer isso.
É aí que o RBAC faz a diferença. Ele permite que administradores do sistema definam quem pode:
-
Criar ou modificar scheduling links.
-
Gerenciar a disponibilidade da equipe.
-
Acessar insights em nível de organização.
-
Integrar ou desconectar calendários.
Ao estruturar as permissões em torno de funções, as equipes reduzem riscos, melhoram a responsabilização e mantêm limites operacionais claros.
Para organizações maiores, o RBAC também dá suporte à escalabilidade, garantindo permissões consistentes à medida que novos membros entram ou os departamentos crescem.
Como o Cal.com implementa RBAC em agendamento
O modelo de RBAC do Cal.com foi projetado para oferecer máxima flexibilidade sem abrir mão da simplicidade. Ele permite que as organizações definam e gerenciem permissões em vários níveis. Tornamos o RBAC fácil de usar e intuitivo. Chega de adivinhar quem tem acesso a quê.
Componentes principais do RBAC no Cal.com:
-
Funções: Por padrão, o Cal.com oferece funções como Owner, Admin e Member. No entanto, você também pode criar funções personalizadas com base nas suas necessidades específicas. Seja para uma Sales Team, Support Staff, Recruiting ou até um Intern, você tem controle total sobre quem pode acessar o quê.
-
Recursos: Cada função pode receber acesso a recursos específicos dentro da plataforma. Isso garante que usuários diferentes tenham as ferramentas certas à disposição, dependendo das suas responsabilidades.
-
Permissões: As permissões amplas incluem All, Read-only ou None. Isso dá a você controle sobre se uma função pode visualizar ou editar conteúdo, ou se tem acesso apenas a certas partes do sistema.
-
Permissões e ações avançadas: O Cal.com permite que você defina o que os usuários realmente podem fazer dentro da função deles. Você pode especificar se uma função pode create, view, edit, delete ou invite outras pessoas. Esse nível de personalização torna o Cal.com incrivelmente flexível para equipes de todos os tamanhos.
Essa abordagem garante que, não importa o tamanho ou a estrutura da sua organização, você possa gerenciar com precisão quem tem acesso a quê e quais ações pode executar. Desde agendar eventos até gerenciar configurações de cobrança.
Exemplos:
Administradores da organização podem gerenciar cobrança e configurações de toda a organização.
Gerentes de equipe podem criar e editar eventos em nível de equipe, mas não modificar configurações de toda a organização.
Membros podem gerenciar apenas seus próprios horários e disponibilidade, sem acesso às informações de outros membros da equipe.
Como configurar RBAC no Cal.com
Configurar RBAC no Cal.com é simples e fácil, sem necessidade de jargão técnico. Uma coisa importante a ter em mente é que você pode atribuir funções e permissões tanto no nível da organização quanto no (sub)team level.
Para os planos Organization e Enterprise: Você pode definir funções e permissões em toda a organização ou atribuí-las a subequipes específicas. Isso dá a você mais flexibilidade para gerenciar o acesso em diferentes níveis da estrutura da sua equipe.
Para o plano Teams: Você só pode gerenciar funções e permissões no (sub)team level, o que significa que você precisará configurá-las para cada subequipe individual.
Veja como começar em apenas alguns passos simples:
-
Entre no Cal.com: Faça login na sua conta Cal.com. Se você ainda não tiver uma, criar uma conta leva apenas alguns minutos.
-
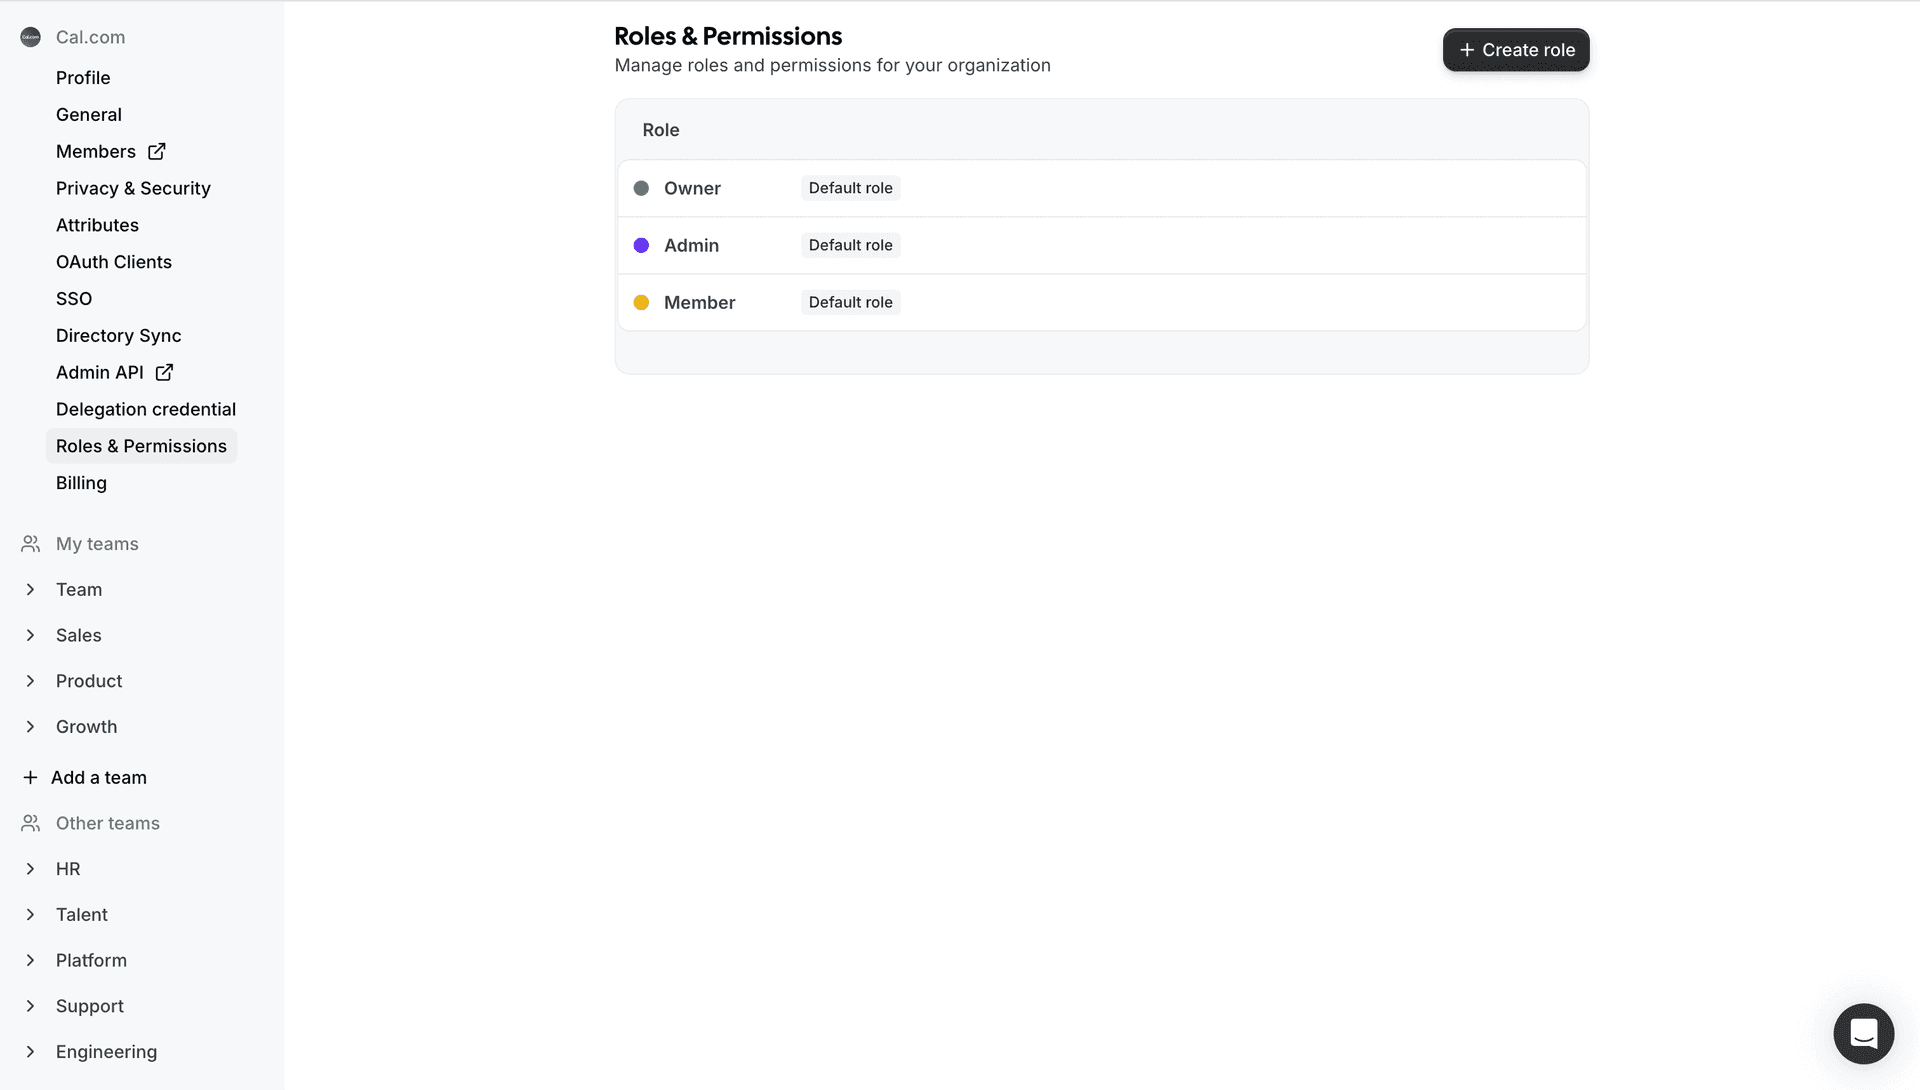
Acesse as configurações: Vá até a seção Settings na sua conta Cal.com. De lá, navegue até as configurações da organização ou da equipe e clique em 'roles & permissions'. Aqui você verá uma visão geral de todas as roles & permissions que já estão disponíveis desde o início. Este também é o lugar onde você pode adicionar novas roles.
-
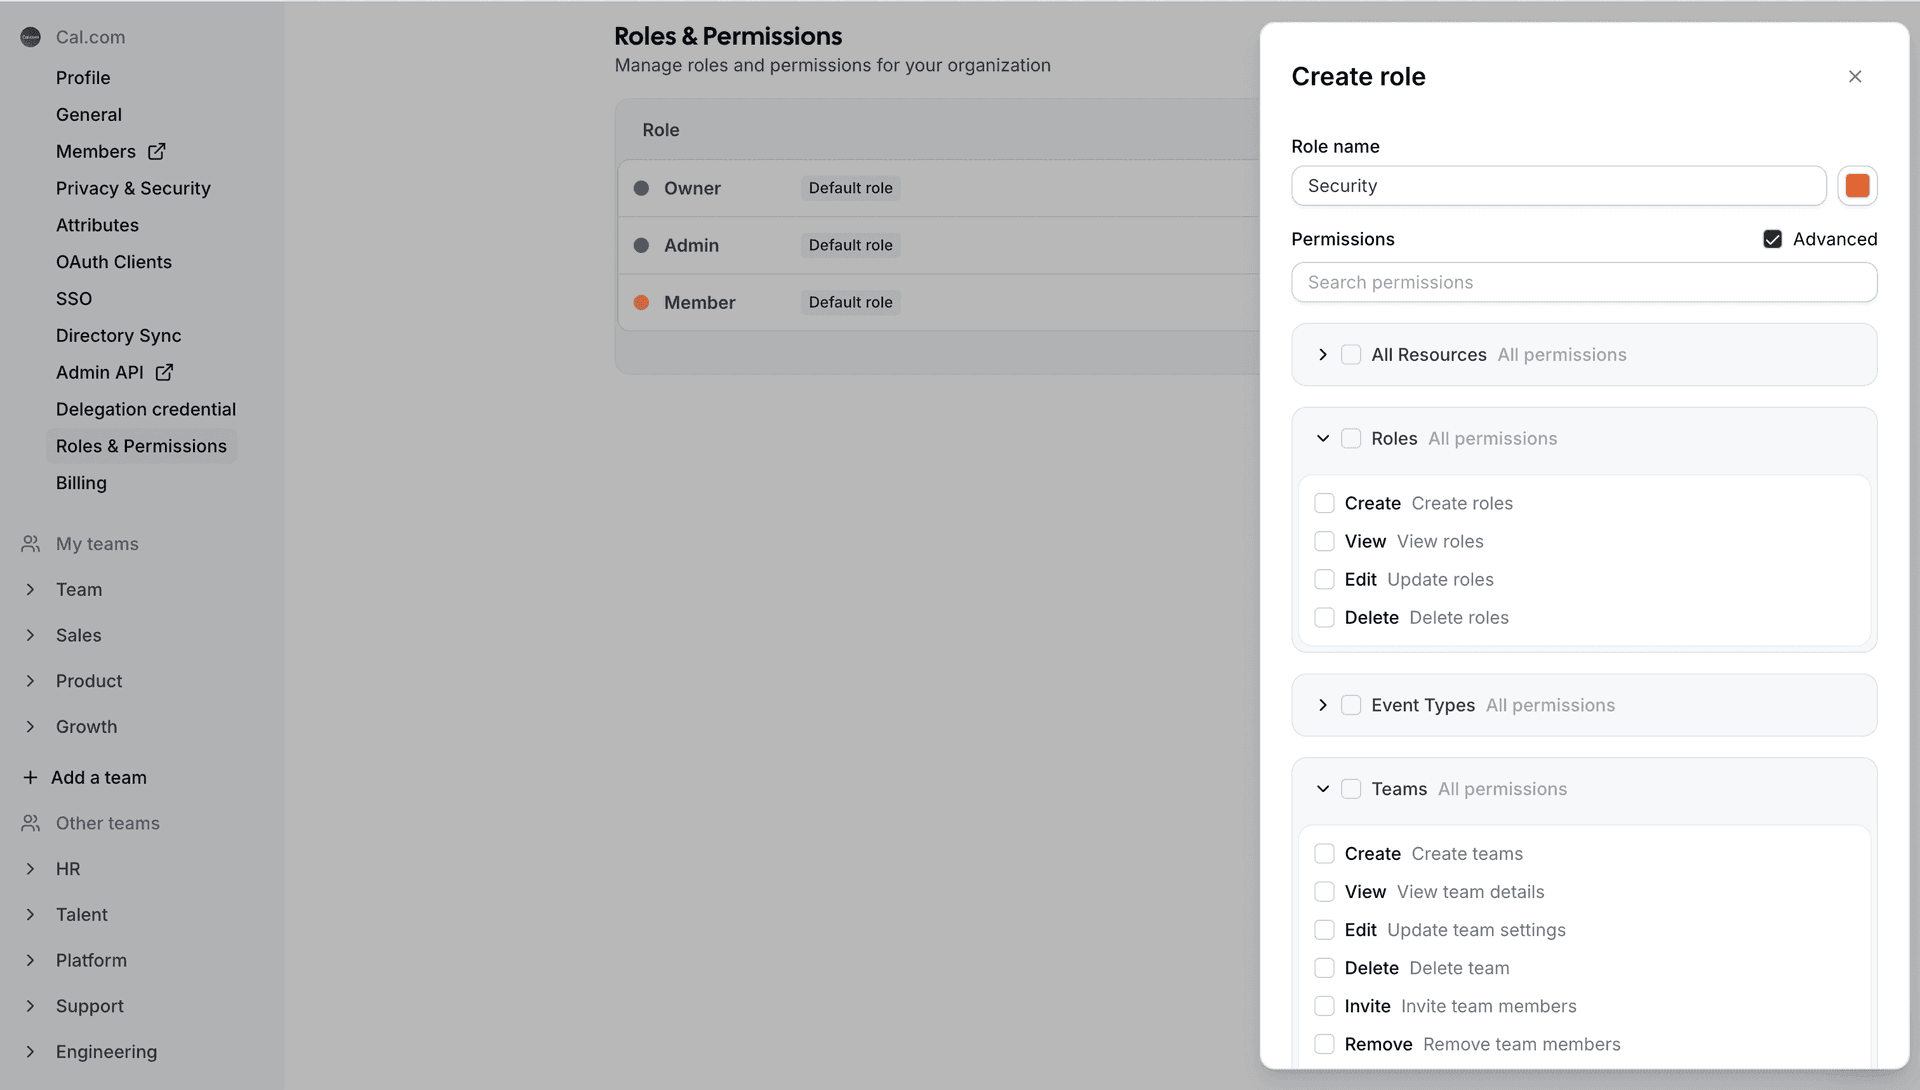
Edite ou crie uma função: Você pode clicar em uma função existente para editá-la ou criar uma nova função clicando no botão 'Create Role'. Vamos continuar esta explicação criando uma nova função.
-
Adicione um nome para a função: Você pode criar funções para todos os tipos de equipes ou casos de uso. Ao adicionar o nome da função, certifique-se de colocar um nome que reflita as responsabilidades dessa função. Por exemplo, equipe de vendas, gerentes, estagiários, recrutamento etc.
-
Altere as permissões: Agora é hora de ajustar o que cada função pode acessar. Você pode atribuir permissões para controlar o acesso a vários recursos dentro do Cal.com. Como scheduling links, teams, organization, bookings, insights, workflows, attributes, routing forms, webhooks, blocklist etc. Você pode selecionar se uma função tem acesso a todo o recurso escolhendo 'all', acesso somente leitura ou nenhum acesso. Você também pode especificar opções avançadas (veja o passo 6).
-
Opções avançadas: Se você quiser oferecer um controle mais detalhado ou restringir o acesso a recursos específicos, você pode especificar opções avançadas. Isso permite refinar o que cada função pode fazer dentro do sistema. Depois de selecionadas, opções como create, edit, delete, view e outras vão aparecer, dando a você total flexibilidade sobre quais ações são permitidas para cada função.
-
Adicione um código de cor: Você pode adicionar um código de cor à função para diferenciar facilmente as várias funções entre si.
-
Finalize a configuração da função: Clique no botão 'create' para concluir a configuração da função. Depois, é hora de adicionar uma função aos seus membros.
Como adicionar funções aos membros da sua equipe no Cal.com
Agora que você terminou de configurar as funções no Cal.com, é hora de associá-las aos membros da sua equipe. Veja como atribuir funções à sua equipe:
-
Vá para a visão geral de membros:
Acesse a Member Overview no Cal.com, onde você pode ver todos os membros da sua equipe. Você pode fazer isso no painel de membros da organização ou no painel de membros da (sub)equipe. -
Selecione um membro da equipe:
Encontre o membro da equipe ao qual você quer atribuir uma função e clique nos três pontos ao lado do nome dele para abrir as opções. -
Altere a função:
Clique em Edit e depois selecione a nova função para o membro da equipe na lista suspensa. -
Clique em ‘Update’ para salvar:
Depois que a função for atualizada, clique em Update para salvar as alterações.
E pronto: você adicionou com sucesso uma nova função ao membro da sua equipe! Agora ele terá acesso apenas aos recursos e permissões atribuídos à sua função.
Desafios comuns que o RBAC resolve
Sem RBAC, o gerenciamento de funções pode virar uma bagunça. Aqui estão alguns problemas reais que o RBAC ajuda a evitar:
-
Edições acidentais: Sem funções definidas, qualquer pessoa poderia alterar a disponibilidade da equipe, excluir links de agendamento importantes ou marcar por engano uma reunião em cima de outra crucial, causando confusão e interrupções.
-
Riscos de segurança: Dados confidenciais de clientes ou de reservas podem ficar visíveis para as pessoas erradas. Sem RBAC, informações sigilosas podem parar em mãos não autorizadas, comprometendo a segurança dos dados e a conformidade.
-
Sobrecarga administrativa: Gerenciar manualmente as permissões de cada usuário é ineficiente e sujeito a erros, especialmente em equipes maiores. É fácil deixar alguma permissão passar despercebida, o que pode resultar em acesso não autorizado ou atualizações perdidas.
-
Falhas de conformidade: Auditar o acesso de dezenas de usuários se torna complexo e demorado. Sem um RBAC adequado, garantir conformidade com normas de privacidade de dados (como GDPR ou HIPAA) vira um desafio.
Ao introduzir permissões estruturadas, o Cal.com ajuda as equipes a manter clareza, reduzir o risco de erro humano e evitar exposição acidental de dados ou configurações incorretas.
Casos de uso reais de RBAC no Cal.com
1. Organizações de saúde
Na saúde, proteger dados de pacientes é fundamental. O RBAC garante que apenas pessoas autorizadas, como médicos, enfermeiros e equipes administrativas, possam acessar prontuários sensíveis ou agendar consultas de pacientes. Ao atribuir funções específicas, os provedores de saúde conseguem manter uma conformidade rigorosa com a privacidade de dados (por exemplo, HIPAA) e garantir que apenas as pessoas certas tenham acesso a sistemas críticos de saúde.
2. Serviços profissionais (jurídico, financeiro, consultoria)
Empresas de serviços profissionais, como escritórios de advocacia ou empresas de consultoria financeira, lidam com dados de clientes extremamente sensíveis. O RBAC ajuda a evitar acesso não autorizado a arquivos de casos confidenciais, registros financeiros e documentos jurídicos. Funções como Advogado, Gerente de Clientes e Associado Sênior garantem que apenas quem precisa de acesso possa visualizar ou modificar informações sensíveis, mantendo intactos tanto a confiança do cliente quanto a conformidade regulatória.
3. Órgãos governamentais
Órgãos governamentais lidam com informações classificadas e sensíveis. Com RBAC, você pode definir funções como Compliance Officer, Policy Analyst e System Admin para restringir o acesso a dados confidenciais do governo, agendas de reuniões ou registros públicos sensíveis. Isso garante responsabilidade enquanto mantém a segurança de sistemas governamentais de alto impacto.
4. Empresas e grandes organizações
Em grandes empresas, segurança e controle de dados ficam cada vez mais complexos. O RBAC permite que grandes organizações gerenciem o acesso em vários departamentos mantendo uma supervisão global. Ao definir funções como HR Manager, IT Admin e Team Lead, as organizações conseguem aplicar políticas de segurança em toda a empresa sem abrir mão da autonomia das equipes para gerenciar seus horários e sistemas internos sensíveis.
5. Setores regulados (finanças, seguros etc.)
Setores como finanças, seguros e bancos exigem adesão rigorosa a normas de conformidade, como GDPR ou PCI-DSS. Ao usar RBAC, as empresas conseguem controlar quem tem acesso a dados financeiros, processamento de sinistros e sistemas internos. Funções como Compliance Officer, Risk Manager e Claims Analyst ajudam a garantir que os dados sensíveis só sejam acessados por pessoal autorizado, reduzindo o risco de violações de dados e garantindo conformidade regulatória.
Conclusão: agendamento seguro e escalável com RBAC no Cal.com
RBAC não é só sobre controle, é sobre confiança. Ao definir funções e permissões claras, as equipes podem se concentrar na colaboração em vez de se preocupar com quem tem acesso a quê.
O sistema flexível de RBAC do Cal.com escala de pequenas equipes a empresas globais, garantindo que cada usuário tenha o acesso certo no nível certo. É segurança e simplicidade, feitas para o agendamento moderno.