Control de acceso basado en roles (RBAC) en Cal.com
Cuando se trata de software de programación, asegurarse de que las personas adecuadas tengan el acceso adecuado es crucial. No querrías que tu becario borrara por accidente un evento de toda la empresa, ¿verdad? Ahí entra **Role-Based Access Control (RBAC)**: un término pomposo que en realidad es bastante simple y crucial para que tu programación funcione bien. En este artículo, desglosaremos qué es RBAC, por qué es tan importante para las plataformas de programación y cómo el flexible sistema de permisos de Cal.com ayuda a equipos de todos los tamaños a gestionar los roles con confianza.
Oct 24, 2025
On this page
- ¿Qué es el control de acceso basado en roles (RBAC)?
- ¿Por qué es importante RBAC en las apps de programación?
- Cómo implementa Cal.com RBAC en la programación
- Componentes clave de RBAC en Cal.com:
- Cómo configurar RBAC en Cal.com
- Cómo añadir roles a los miembros de tu equipo en Cal.com
- Problemas habituales que resuelve RBAC
- Casos de uso reales de RBAC en Cal.com
- 1. Organizaciones sanitarias
- 2. Servicios profesionales (jurídico, financiero, consultoría)
- 3. Organismos gubernamentales
- 4. Empresas y grandes organizaciones
- 5. Sectores regulados (finanzas, seguros, etc.)
- Conclusión: programación segura y escalable con RBAC en Cal.com
¿Qué es el control de acceso basado en roles (RBAC)?
RBAC es un sistema que asigna permisos a los usuarios en función de sus roles, en lugar de hacerlo de forma individual. Por ejemplo, un “admin” puede crear y gestionar eventos, mientras que un “member” quizá solo pueda ver su propia agenda. Esto hace que el control de acceso sea predecible y escalable.
A diferencia del acceso discrecional (donde los permisos se configuran manualmente para cada usuario), RBAC estandariza cómo se concede el acceso, ayudando a las organizaciones a mantener la coherencia y la seguridad. Es una forma sencilla pero potente de asegurarse de que las personas adecuadas tengan el acceso adecuado.
Es como darle a todo el mundo una llave para la puerta que necesita, pero mantener la caja fuerte cerrada salvo que de verdad deba entrar.
¿Por qué es importante RBAC en las apps de programación?
Puede que ahora estés pensando: “Vale, suena bien, pero ¿por qué necesito RBAC para programar?” El software de programación suele manejar información sensible. Tienes enlaces de reunión, información de clientes, calendarios privados y flujos de trabajo internos que hay que proteger. Sin RBAC, alguien podría tocar por accidente ajustes importantes (como los horarios de reserva), y eso no lo quiere nadie.
Ahí es donde RBAC marca la diferencia. Permite que los administradores del sistema definan quién puede:
-
Crear o modificar enlaces de programación.
-
Gestionar la disponibilidad del equipo.
-
Acceder a las estadísticas de la organización.
-
Integrar o desconectar calendarios.
Al estructurar los permisos en torno a roles, los equipos reducen riesgos, mejoran la responsabilidad y mantienen límites operativos claros.
Para las organizaciones más grandes, RBAC también ayuda a escalar, garantizando permisos coherentes a medida que se unen nuevos miembros o crecen los departamentos.
Cómo implementa Cal.com RBAC en la programación
El modelo RBAC de Cal.com está diseñado para ofrecer la máxima flexibilidad sin renunciar a la sencillez. Permite a las organizaciones definir y gestionar permisos en varios niveles. Hemos hecho que RBAC sea fácil de usar e intuitivo. Se acabó tener que adivinar quién tiene acceso a qué.
Componentes clave de RBAC en Cal.com:
-
Roles: De forma predeterminada, Cal.com ofrece roles como Owner, Admin y Member. Sin embargo, también puedes crear roles personalizados según tus necesidades específicas. Ya sea para un Sales Team, Support Staff, Recruiting o incluso un Intern, tienes control total sobre quién puede acceder a qué.
-
Funcionalidades: A cada rol se le puede asignar acceso a funciones concretas dentro de la plataforma. Así te aseguras de que cada usuario tenga las herramientas adecuadas a su disposición, según sus responsabilidades.
-
Permisos: Los permisos generales incluyen All, Read-only o None. Esto te permite controlar si un rol puede ver o editar contenido, o si solo tiene acceso a ciertas partes del sistema.
-
Permisos y acciones avanzados: Cal.com te permite definir qué puede hacer realmente un usuario dentro de su rol. Puedes especificar si un rol puede create, view, edit, delete o invite a otros. Este nivel de personalización hace que Cal.com sea increíblemente flexible para equipos de todos los tamaños.
Este enfoque garantiza que, sin importar el tamaño o la estructura de tu organización, puedas gestionar con precisión quién tiene acceso a qué y qué acciones puede realizar. Desde programar eventos hasta gestionar los ajustes de facturación.
Ejemplos:
Los administradores de la organización pueden gestionar la facturación y los ajustes de toda la organización.
Los responsables de equipo pueden crear y editar eventos a nivel de equipo, pero no modificar los ajustes de toda la organización.
Los miembros solo pueden gestionar sus propias agendas y disponibilidad, sin acceso a la información de otros miembros del equipo.
Cómo configurar RBAC en Cal.com
Configurar RBAC en Cal.com es sencillo y fácil, sin necesidad de jerga técnica. Ten en cuenta que puedes asignar roles y permisos tanto a nivel de organización como a nivel de (sub)team.
Para los planes Organization y Enterprise: Puedes configurar roles y permisos en toda la organización o asignarlos a subequipos concretos. Esto te da más flexibilidad para gestionar el acceso en distintos niveles de la estructura de tu equipo.
Para el plan Teams: Solo puedes gestionar roles y permisos a nivel de (sub)team, lo que significa que tendrás que configurarlos para cada subequipo por separado.
Así puedes empezar en solo unos pasos sencillos:
-
Inicia sesión en Cal.com: Accede a tu cuenta de Cal.com. Si todavía no tienes una, crear una cuenta solo te llevará unos minutos.
-
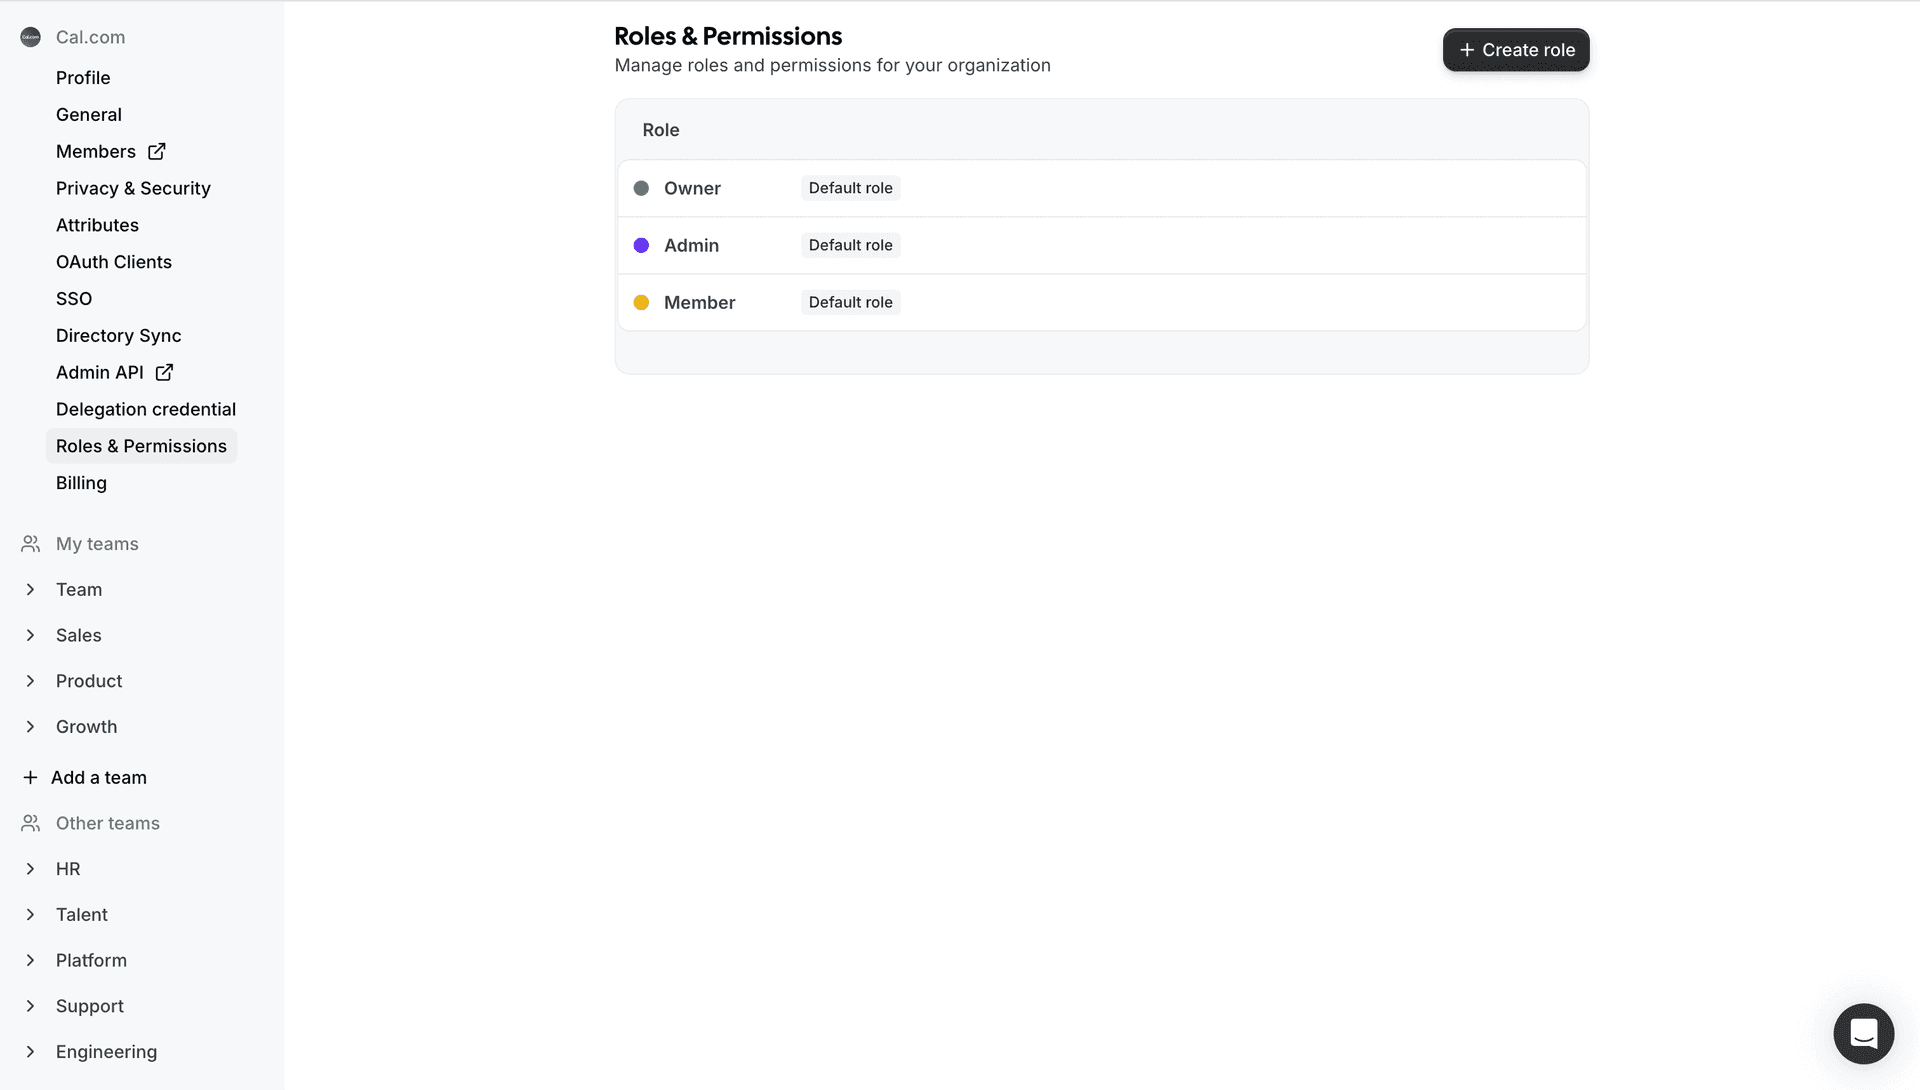
Ve a ajustes: Entra en la sección Settings de tu cuenta de Cal.com. Desde ahí, ve a los ajustes de la organización o del equipo y haz clic en 'roles & permissions'. Ahí verás un resumen de todos los roles y permisos que ya están disponibles desde el principio. También es el lugar donde puedes añadir nuevos roles.
-
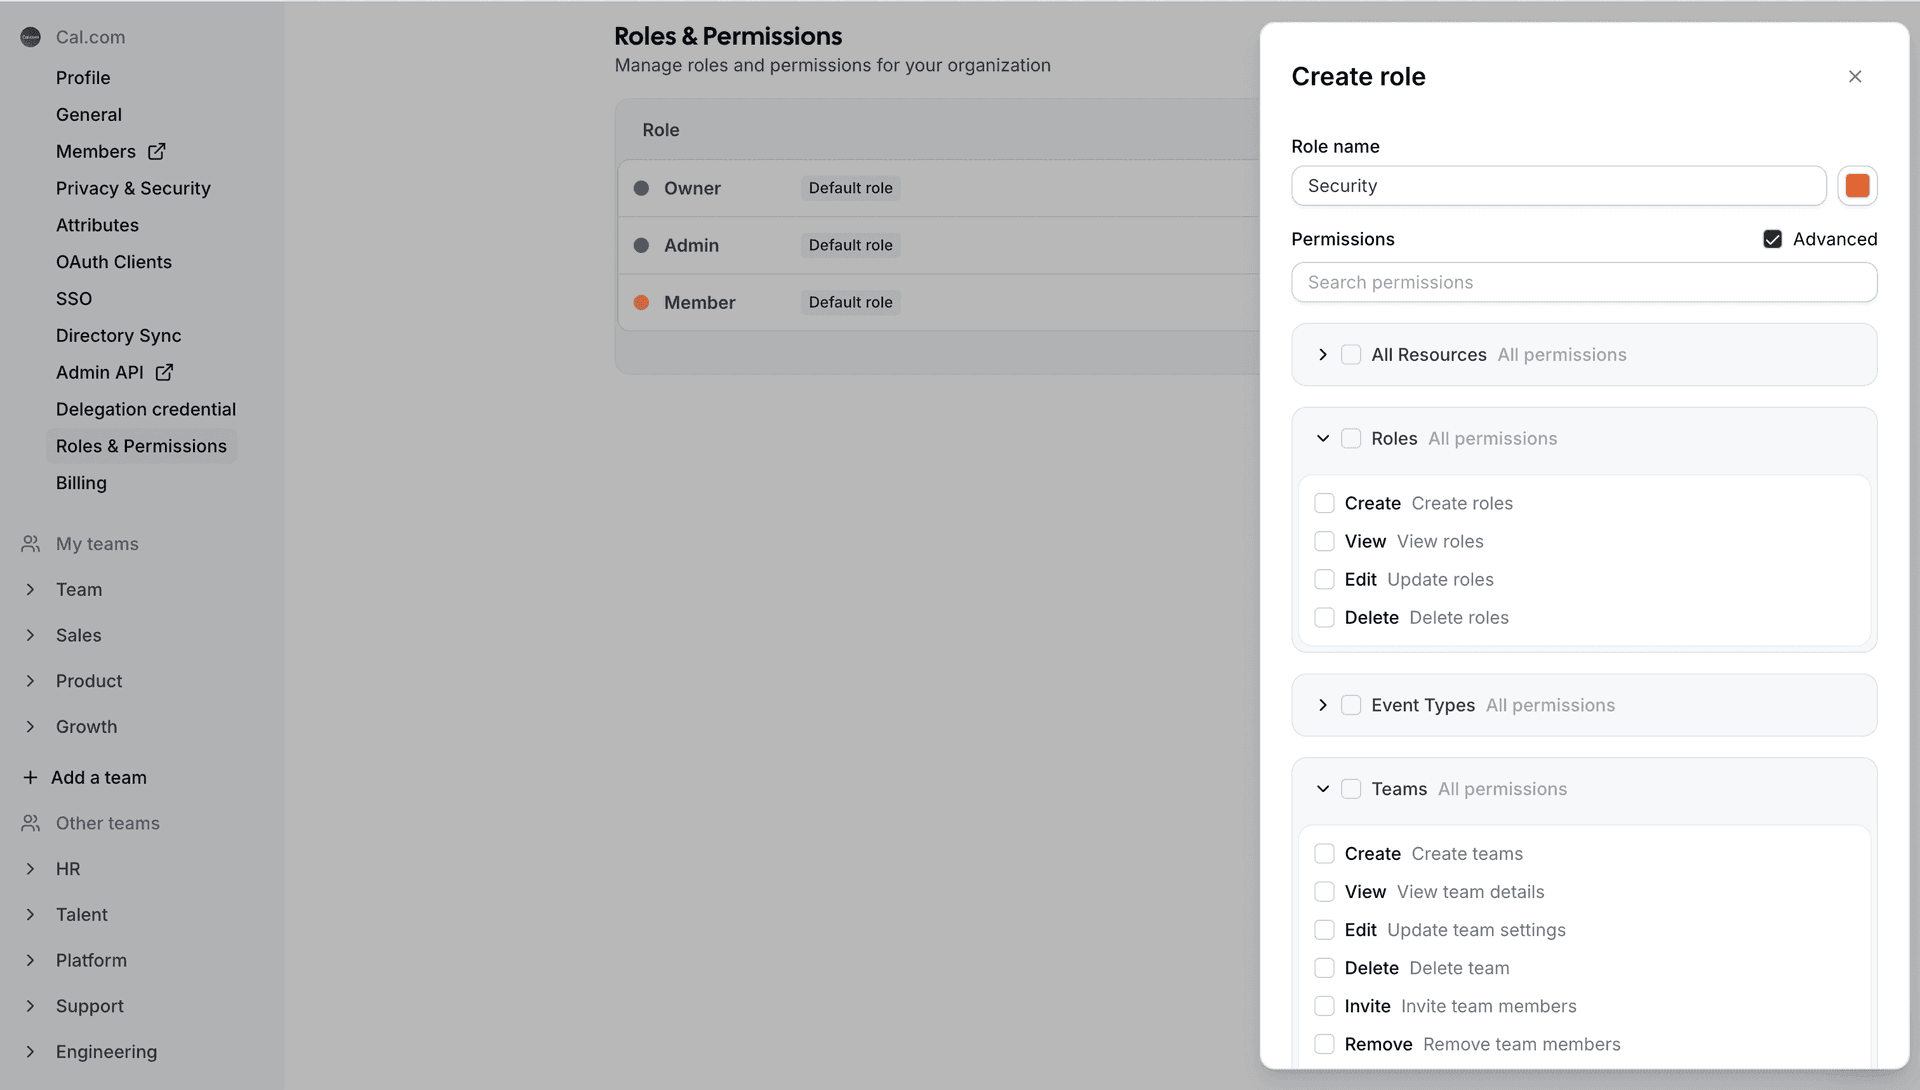
Edita o crea un rol: Puedes hacer clic en un rol existente para editarlo o crear un rol nuevo haciendo clic en el botón 'Create Role'. Seguiremos esta explicación creando un rol nuevo.
-
Añade un nombre al rol: Puedes crear roles para todo tipo de equipos o casos de uso. Al añadir el nombre del rol, asegúrate de poner un nombre que refleje las responsabilidades de ese rol. Por ejemplo, equipo de ventas, managers, becarios, recruiting, etc.
-
Cambia los permisos: Ahora toca ajustar con precisión a qué puede acceder cada rol. Puedes asignar permisos para controlar el acceso a distintas funciones dentro de Cal.com. Como enlaces de programación, equipos, organización, reservas, insights, workflows, atributos, formularios de routing, webhooks, blocklist, etc. Puedes elegir si un rol tiene acceso a toda la funcionalidad seleccionando 'all', acceso de solo lectura o ningún acceso. También puedes especificar opciones avanzadas (ver el paso 6).
-
Opciones avanzadas: Si quieres ofrecer un control más detallado o restringir el acceso a funciones concretas, puedes especificar advanced options. Esto te permite afinar qué puede hacer cada rol dentro del sistema. Una vez seleccionadas, aparecerán opciones como create, edit, delete, view y más, dándote total flexibilidad sobre qué acciones se permiten para cada rol.
-
Añade un código de color: Puedes añadir un código de color al rol para distinguir fácilmente unos roles de otros.
-
Termina de configurar el rol: Haz clic en el botón 'create' para terminar de configurar el rol. Luego toca añadir un rol a tus miembros.
Cómo añadir roles a los miembros de tu equipo en Cal.com
Ahora que ya has terminado de configurar los roles en Cal.com, toca asociar esos roles con los miembros de tu equipo. Así es como puedes asignar roles a tu equipo:
-
Ve al resumen de miembros:
Navega hasta el Member Overview en Cal.com, donde puedes ver a todos los miembros de tu equipo. Puedes hacerlo en el panel de miembros de la organización o en el panel de miembros del (sub)team. -
Selecciona a un miembro del equipo:
Busca al miembro al que quieras asignar un rol y haz clic en los tres puntos junto a su nombre para abrir las opciones. -
Cambia el rol:
Haz clic en Edit y luego selecciona el nuevo rol para ese miembro del equipo en la lista desplegable. -
Haz clic en ‘Update’ para guardar:
Una vez actualizado el rol, haz clic en Update para guardar los cambios.
Y así de fácil, ¡ya has añadido con éxito un nuevo rol a un miembro de tu equipo! Ahora solo tendrá acceso a las funciones y permisos que hayas asignado a su rol.
Problemas habituales que resuelve RBAC
Sin RBAC, la gestión de roles puede volverse un lío. Estos son algunos problemas del mundo real que RBAC ayuda a evitar:
-
Cambios accidentales: Sin roles definidos, cualquiera podría cambiar la disponibilidad del equipo, eliminar enlaces de programación importantes o reservar por error sobre reuniones cruciales, lo que acabaría generando confusión e interrupciones.
-
Riesgos de seguridad: Los datos sensibles de clientes o reservas pueden quedar visibles para las personas equivocadas. Sin RBAC, la información confidencial podría acabar en manos no autorizadas, comprometiendo la seguridad y el cumplimiento de los datos.
-
Sobrecarga administrativa: Gestionar manualmente los permisos de cada usuario es ineficiente y propenso a errores, sobre todo en equipos grandes. Es fácil pasar por alto permisos, lo que puede dar lugar a accesos no autorizados o actualizaciones omitidas.
-
Lagunas de cumplimiento: Auditar el acceso de decenas de usuarios se vuelve complejo y lleva mucho tiempo. Sin un RBAC adecuado, garantizar el cumplimiento de normativas de privacidad de datos (como GDPR o HIPAA) se convierte en un reto.
Al introducir permisos estructurados, Cal.com ayuda a los equipos a mantener la claridad, reducir el riesgo de error humano y evitar la exposición accidental de datos o configuraciones incorrectas.
Casos de uso reales de RBAC en Cal.com
1. Organizaciones sanitarias
En sanidad, proteger los datos de los pacientes es primordial. RBAC garantiza que solo las personas autorizadas, como médicos, enfermeras y personal administrativo, puedan acceder a historiales médicos sensibles o programar citas de pacientes. Al asignar roles específicos, los proveedores sanitarios pueden mantener un estricto cumplimiento de privacidad de datos (por ejemplo, HIPAA) y asegurarse de que solo las personas adecuadas tengan acceso a sistemas sanitarios críticos.
2. Servicios profesionales (jurídico, financiero, consultoría)
Las empresas de servicios profesionales, como despachos de abogados o compañías de asesoría financiera, manejan datos de clientes extremadamente sensibles. RBAC ayuda a evitar accesos no autorizados a expedientes confidenciales, registros financieros y documentos legales. Roles como abogado, gestor de clientes y asociado sénior garantizan que solo quienes necesitan acceso puedan ver o modificar información sensible, manteniendo intactos tanto la confianza del cliente como el cumplimiento normativo.
3. Organismos gubernamentales
Los organismos gubernamentales manejan información clasificada y sensible. Con RBAC, puedes definir roles como responsable de cumplimiento, analista de políticas y administrador del sistema para restringir el acceso a datos confidenciales del gobierno, horarios de reuniones o registros públicos sensibles. Así se garantiza la responsabilidad sin renunciar a la seguridad de sistemas gubernamentales de alto riesgo.
4. Empresas y grandes organizaciones
En las grandes empresas, la seguridad y el control de datos se vuelven cada vez más complejos. RBAC permite a las grandes organizaciones gestionar el acceso en varios departamentos manteniendo una supervisión global. Al definir roles como responsable de RR. HH., administrador de TI y líder de equipo, las organizaciones pueden aplicar políticas de seguridad en toda la empresa sin dejar de dar a los equipos autonomía para gestionar sus horarios y sistemas internos sensibles.
5. Sectores regulados (finanzas, seguros, etc.)
Sectores como las finanzas, los seguros y la banca requieren cumplir estrictamente normativas como GDPR o PCI-DSS. Al usar RBAC, las empresas pueden controlar quién tiene acceso a los datos financieros, al procesamiento de reclamaciones y a los sistemas internos. Roles como responsable de cumplimiento, gestor de riesgos y analista de siniestros ayudan a garantizar que los datos sensibles solo sean accesibles para personal autorizado, reduciendo el riesgo de filtraciones de datos y asegurando el cumplimiento normativo.
Conclusión: programación segura y escalable con RBAC en Cal.com
RBAC no va solo de control, va de confianza. Al definir roles y permisos claros, los equipos pueden centrarse en colaborar en lugar de preocuparse por quién tiene acceso a qué.
El flexible sistema RBAC de Cal.com escala desde pequeños equipos hasta grandes empresas globales, garantizando que cada usuario tenga el acceso adecuado al nivel correcto. Es seguridad y sencillez, pensado para la programación moderna.